Мошенники всё чаще охотятся за электронной подписью: как её защитить
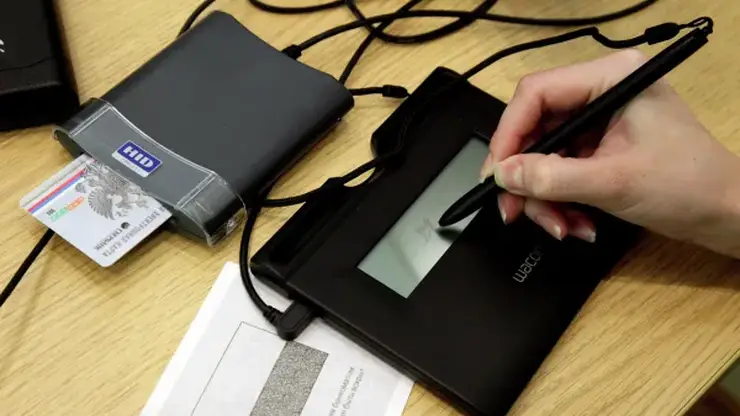
Усиленная квалифицированная электронная подпись приравнивается к собственноручной, поэтому её утечка позволяет злоумышленникам действовать от имени владельца
УКЭП используют для подписания договоров, сдачи отчётности и подачи заявлений на государственных порталах. С развитием интернета и цифровых сервисов всё больше сделок, отчётности и взаимодействия с госорганами происходит удалённо. В 2011 году был принят Федеральный закон №63-ФЗ «Об электронной подписи», который закрепил правовой статус разных видов электронной подписи, включая УКЭП как аналог собственноручной подписи.
Это означает, что по закону она имеет ту же юридическую силу, что и обычная подпись. Если токен попадёт в чужие руки, мошенник сможет совершать противоправные действия от имени владельца. О том, как этого не допустить, рассказал лидер направления Сбер2В ЭДО Евгений Лящук.
Чаще всего злоумышленники не взламывают сложные системы защиты, а обманывают самого владельца. Один из распространённых сценариев — фишинг. Под видом официальных уведомлений мошенники присылают письма и звонят, чтобы заставить человека установить программу удалённого доступа. Так они получают доступ к электронной подписи.
Ещё одна угроза — вредоносное ПО из ненадёжных источников. Особенно опасны такие программы для Android-устройств: они могут получить рут-доступ к телефону и скопировать ключ. Также мошенники подбирают пароли, если PIN-код простой — например, «12345», «qwerty» или дата рождения.
Важно помнить: банки и удостоверяющие центры никогда не просят ввести PIN-код от ЭП, не настаивают на установке программ для удалённой техподдержки и не требуют передать токен. Если вас об этом просят — это мошенники. При любых сомнениях нужно прекратить разговор и обратиться в официальную службу поддержки.
Защита электронной подписи делится на технические и организационные меры. Среди технических эффективны несколько. Замените заводской PIN-код носителя на уникальный — не менее шести символов, со строчными и заглавными латинскими буквами и специальными знаками. Периодически меняйте PIN-код. Откажитесь от очевидных паролей: «qwerty», «abcde», «12345», кличек питомца, паспортных данных, даты рождения. Отключите опцию «запомнить пароль» в настройках программы электронной подписи.
Не менее важны организационные меры. Не передавайте ключевой носитель третьим лицам, даже коллегам или родственникам. Не записывайте PIN-код на бумаге или прямо на токене. Не сохраняйте пароль в памяти компьютера. Не оставляйте носитель без присмотра в общественных местах и не оставляйте его подключённым к компьютеру, если вы отошли.
Храните носитель в недоступном для посторонних месте. Если в документообороте участвуют сотрудники, каждому нужно выдавать персональный сертификат УКЭП и оформлять машиночитаемую доверенность (МЧД).
При потере или краже носителя незамедлительно обратитесь в удостоверяющий центр и прекратите действие сертификата. Промедление в этом вопросе может стоить дорого.
Защитить электронную подпись от мошенников несложно: выберите надёжный носитель, придумайте сложный пароль, не поддавайтесь на фишинговые уловки и обращайтесь с токеном так же, как с ключами от квартиры или сейфа. Если что-то пошло не так — действуйте быстро.